Durante años, el concepto de «ciberseguridad» nos evocaba imágenes muy concretas: un hacker con capucha escribiendo comandos en una pantalla negra, cortafuegos intentando frenar ataques informáticos, contraseñas robadas o troyanos bloqueando el servidor de un banco. Nos preocupaba que nos robaran la tarjeta de crédito, que espiaran nuestras conversaciones de WhatsApp o que inmovilizaran la red informatica de un hospital.
Pero el límite entre el bit digital y la célula biológica se ha disuelto. Bienvenido al verdadero fringe de la tecnología.
El futuro del que hablaban las películas de ciencia ficción ya no está en desarrollos sino que ya está aquí. Hoy en día, la biología sintética, la secuenciación genómica y la biotecnología dependen al 100% de la informática, de servidores en la nube y de inteligencia artificial. Y donde hay código informático y sistemas digitales, hay vulnerabilidades.
Es aquí donde nace una nueva disciplina crítica: la Ciberbioseguridad.
¿Qué es exactamente la Ciberbioseguridad?
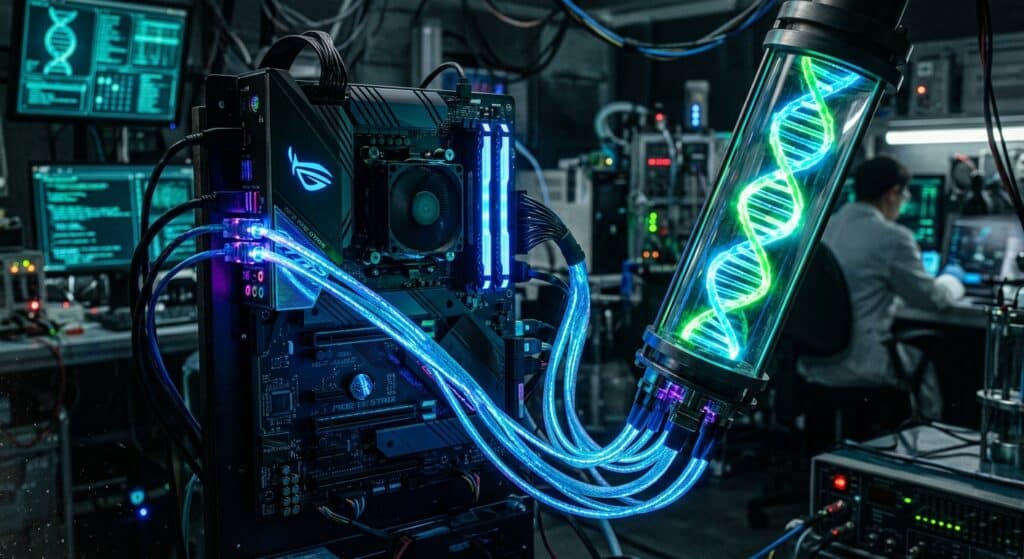
La Ciberbioseguridad no es simplemente ponerle un antivirus a una máquina de laboratorio. Es el punto de intersección donde convergen la ciberseguridad, la bioseguridad, la biotecnología y la ingeniería biomédica.
Se define como la disciplina dedicada a comprender, analizar y mitigar las vulnerabilidades que surgen de la integración entre los sistemas digitales y la biología sintética o el procesamiento biomédico.
Para entenderlo de forma sencilla:
- La ciberseguridad protege tus datos y redes informáticas.
- La bioseguridad protege a la sociedad frente a brotes patógenos o mal uso de agentes biológicos.
- La ciberbioseguridad protege el punto de encuentro entre ambos mundos ya que evita que alguien utilice código informático malicioso para manipular material biológico, o que utilice moléculas biológicas para hackear ordenadores.
Las nuevas fronteras del «Hacking» Biológico
Para comprender el alcance real de esta amenaza, no hace falta imaginar escenarios imposibles. Basta con analizar las tecnologías que se utilizan hoy en laboratorios, centros médicos y empresas biotecnológicas. A continuación, exploramos las formas más impactantes en las que la biología y la informática se están «hackeando» mutuamente.
Malware codificado en ADN (DNA-based Malware)
Parece salido de una novela de cyberpunk, pero fue demostrado experimentalmente por científicos de la Universidad de Washington en 2017.
¿Cómo funciona? Los secuenciadores de ADN son máquinas informáticas que leen las cadenas de nucleótidos (A, T, C, G) de una muestra biológica y las traducen a código digital en un ordenador. Los investigadores sintetizaron una cadena física de ADN donde la secuencia de bases nitrogenadas no codificaba una proteína, sino una línea de código malicioso (un exploit de desbordamiento de búfer).
Cuando el secuenciador analizó la muestra biológica y convirtió la información biológica en digital, el software que procesaba el archivo ejecutó el código oculto dentro del ADN. El resultado: la muestra de ADN hackeó el ordenador que la estaba analizando.
Imagine el impacto: un atacante podría enviar una muestra de sangre o saliva contaminada digitalmente a un laboratorio diagnóstico o de criminología y tomar el control total de sus sistemas centrales sin tocar un solo teclado.
«Bio-Phishing» y Ataques a Sintetizadores de ADN
En la actualidad, miles de laboratorios no sintetizan su propio ADN desde cero; lo diseñan en un programa informático y envían la secuencia digital por Internet a un proveedor comercial que «imprime» el ADN físico y se lo envía por correo.
¿Dónde está el peligro? Si un cibercriminal intercepta el archivo en tránsito (un ataque Man-in-the-Middle) o compromete el software de la empresa sintetizadora, puede alterar la secuencia genómica.
Podrían cambiar una enzima beneficiosa por una toxina letal, o manipular sutilmente el código de una vacuna en fase de investigación para hacerla ineficaz, arruinando años de trabajo científico sin levantar sospechas.
Inyección de datos biomédicos falsos
Con la proliferación de dispositivos wearables (relojes inteligentes, parches de glucosa en tiempo real) y sensores médicos IoT en hospitales, la frontera biomédica está más expuesta que nunca.
Un atacante con acceso a las redes de un hospital o a la API de un dispositivo médico puede alterar las lecturas vitales de un paciente en tiempo real. Si el sistema muestra que los niveles de potasio o azúcar de un paciente son drásticamente bajos cuando en realidad son normales, los sistemas automatizados de infusión (o el personal médico) administrarán dosis letales de medicamentos. El hackeo no rompe el servidor; interrumpe directamente la homeostasis humana.
Ataques a la Cadena de Suministro Biotecnológica y Biorreactores
Las industrias farmacéuticas utilizan biorreactores inteligentes controlados por sistemas informáticos industriales (SCADA/ICS) para producir insulina, vacunas, anticuerpos monoclonales o terapias génicas.
Un ataque de ransomware o un sabotaje silencioso (similar al famoso gusano Stuxnet) no necesita destruir la fábrica. Basta con modificar la temperatura del biorreactor en medio grado o alterar el pH durante 10 minutos. Esto destruye la producción batch sin generar alarmas, provocando desabastecimientos de medicamentos críticos a escala global o pérdidas millonarias.
¿Por qué es tan difícil proteger este ecosistema?
Proteger el ámbito de la ciberbioseguridad plantea retos únicos que la ciberseguridad tradicional nunca tuvo que afrontar:
- Choque de culturas profesionales: Los biólogos están entrenados para garantizar la seguridad en el laboratorio (evitar contagios, esterilidad), no para realizar auditorías de seguridad en sus redes informáticas. Por su parte, los expertos en ciberseguridad no suelen comprender la complejidad de las secuencias genómicas.
- Sistemas obsoletos e iOt biomédico: Muchos laboratorios y hospitales utilizan equipos científicos extremadamente caros que corren sobre sistemas operativos antiguos y nunca actualizados, conectados directamente a Internet.
- Falta de estándares y cifrado: Gran parte de los formatos de archivo utilizados en genética y bioinformática se diseñaron para ser abiertos y colaborativos, careciendo de mecanismos de firma digital o cifrado para verificar que los datos no han sido modificados.
El Futuro Inmediato: ¿Hacia dónde nos dirigimos?
Con la llegada de la Inteligencia Artificial generativa aplicada a la biología (como modelos tipo AlphaFold), el diseño de nuevas proteínas y moléculas se ha democratizado. En el futuro cercano, las amenazas de ciberbioseguridad evolucionarán hacia:
- Bio-ransomware: El secuestro no solo de expedientes médicos, sino del acceso a las bases de datos genéticas propietarias de biofarmacéuticas.
- Ataques biológicos dirigidos por datos: La posibilidad teórica de diseñar patógenos o toxinas personalizadas basándose en filtraciones masivas de datos de ADN de la población (como los provenientes de empresas de test de ancestros).
Redefiniendo el concepto de «Estar Seguro»
En Hacking Fringe tenemos clara una premisa: la tecnología no se detiene a esperar a que nuestras leyes o defensas se pongan al día.
La Ciberbioseguridad ya no es un nicho académico para científicos de bata blanca; es la nueva frontera de la defensa nacional, la salud pública y la seguridad personal. Comprender que tus datos biométricos y tu código genético son ahora archivos editables es el primer paso para proteger el mundo que viene.
¿Estás preparado para la era en la que el antivirus también protege tu salud?